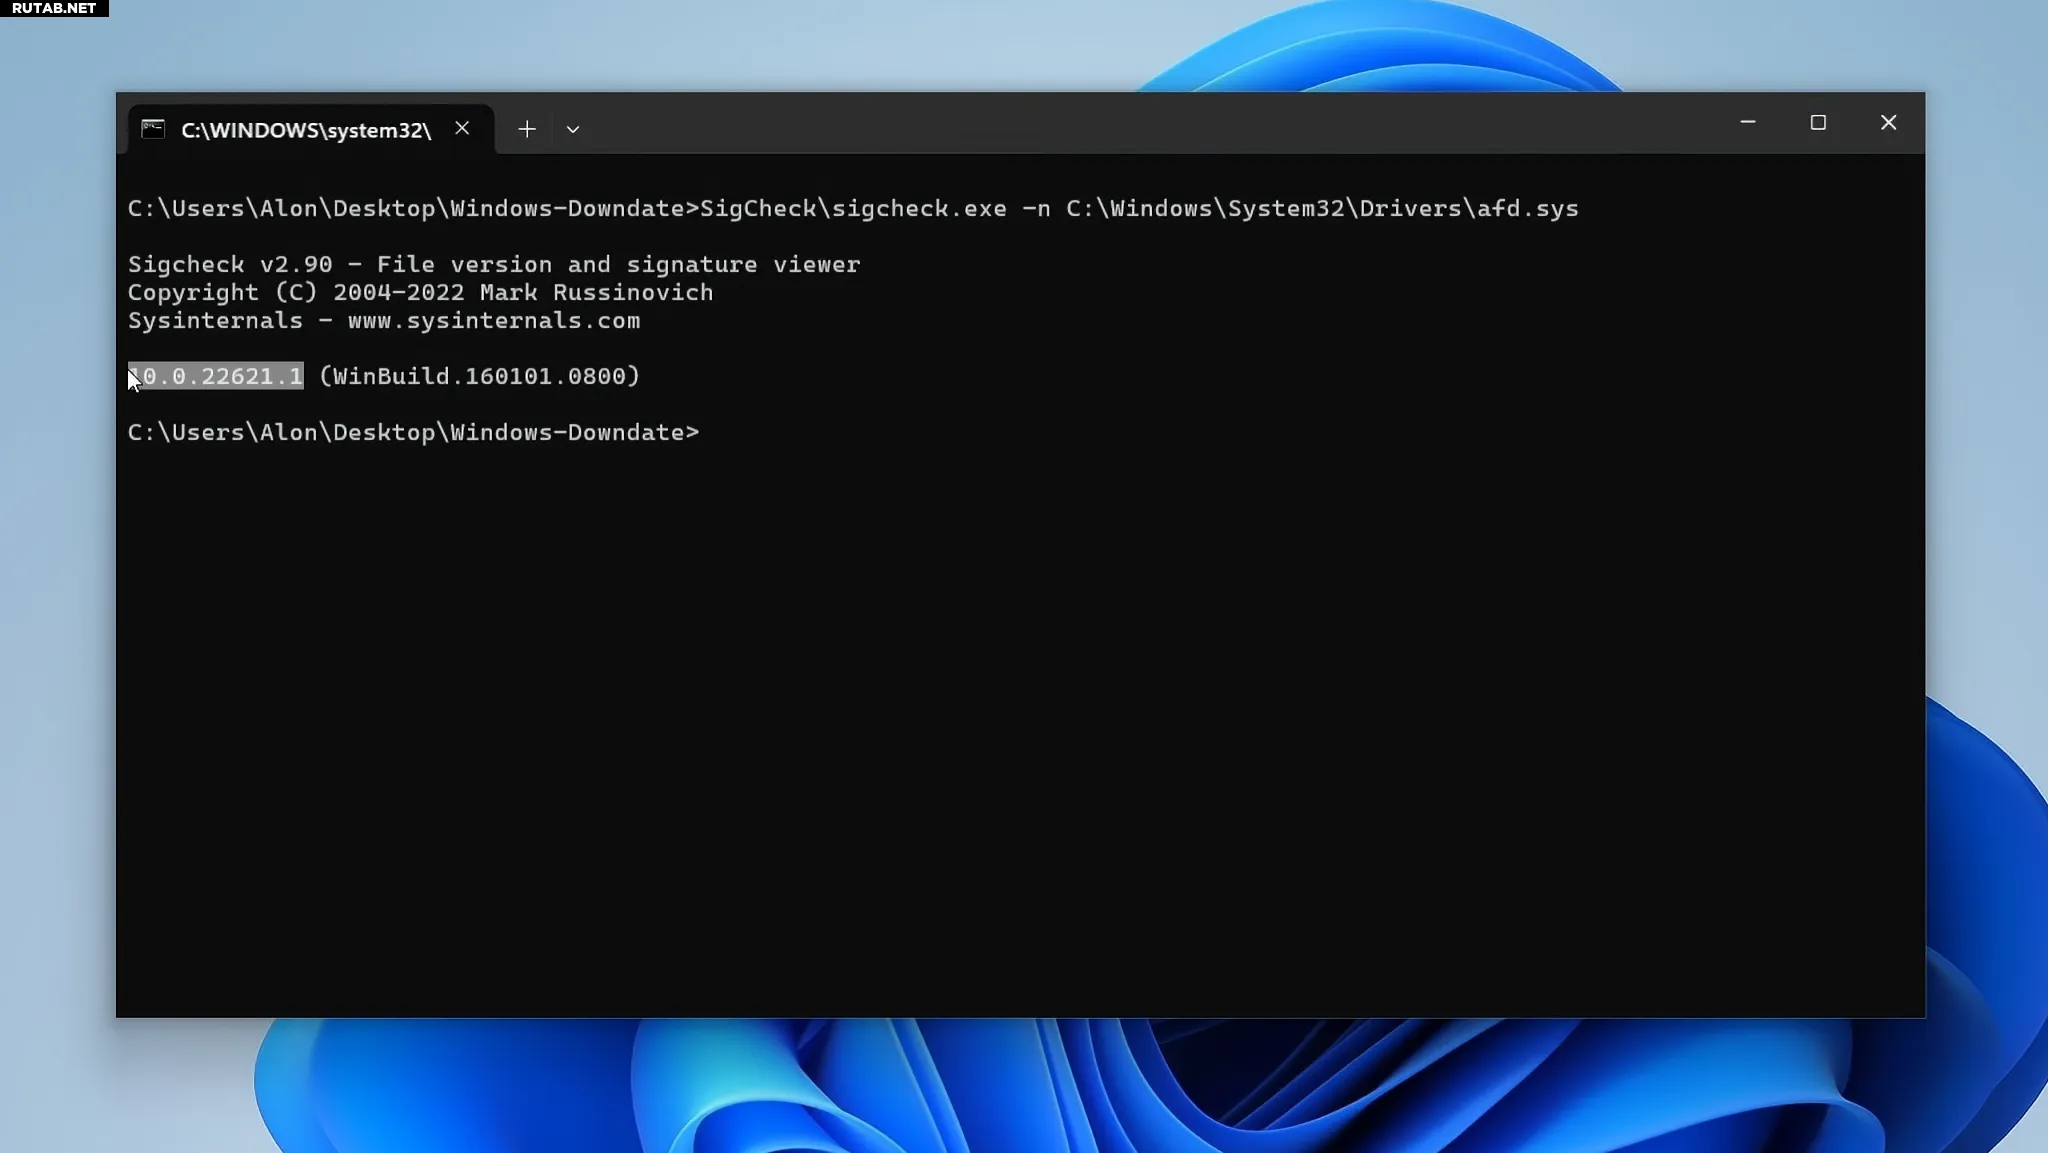
За последний год исследователь SafeBreach и бывший спортсмен по бразильскому джиу-джитсу Анон Леваев разработал инструмент для проверки концепции Windows Downdate. Было продемонстрировано, что этот инструмент незаметно перехватывает процесс обновления Windows, чтобы выполнить «невидимый, постоянный и необратимый» переход на критически важные компоненты ОС. Он эффективно отменяет предыдущие обновления безопасности и позволяет взломать всю систему через любые возникающие уязвимости.
Итак, сначала хорошие новости: Anon Leviev сделал это только для того, чтобы помочь решить эти проблемы и, надеюсь, не дать пользователям и организациям стать жертвой такой злонамеренной кибератаки. Практикуется ответственное раскрытие информации, поэтому Microsoft знает об этих проблемах с февраля 2024 года, а две официальные страницы уязвимостей (CVE-2024-38202 и CVE-2024-21302), которые были опубликованы вчера, в настоящее время усердно работают над обновлением. для решения этих проблем. Исследование также было опубликовано в оригинальном сообщении в блоге и в презентациях Black Hat USA 2024 и DEF CON 32, состоявшихся ранее на этой неделе.
Итак, как же работает этот эксплойт? Используя «значительный недостаток» в Центре обновления Windows, Windows Downdate может внедрять обновления более ранней версии, минуя все этапы проверки, которые включают проверку целостности и принудительное применение доверенного установщика. После этого драйверы, файлы DLL и даже ядро NT стали уязвимы для автоматического перехода на более раннюю версию, а Центр обновления Windows и полнофункциональные инструменты восстановления/сканирования не смогли обнаружить никаких проблем.
Исследование Леваева также показало, что «весь стек виртуализации также находился под угрозой», а это означало, что Secure Kernel, гипервизор Hyper-V и процесс изолированного пользовательского режима Credential Guards могут быть подвержены прошлым уязвимостям. Это открыло множество способов отключить безопасность на основе виртуализации, даже если она реализована с помощью блокировок UEFI, которые обычно требуют обхода физического доступа.
В результате любой текущий полностью исправленный компьютер с Windows 11 теперь подвержен «тысячам прошлых уязвимостей», что фактически делает термин «полностью исправленный» бессмысленным, пока они не будут действительно исправлены, по словам Леваева. Леваев также заметил, что другие операционные системы (более старые версии Windows, Mac, Linux и т. д.) могут быть в равной степени подвержены подобным атакам. Производителям ОС необходимо быть более бдительными в отношении этих атак и потенциальных возможностей существующих функций ОС как векторов атак.
К счастью, эта атака не была раскрыта, и, похоже, у Microsoft должно быть время исправить использованные уязвимости, прежде чем эксплуатация станет обычным явлением. Однако это по-прежнему вызывает глубокую тревогу, учитывая, что эксплойт VBS существует уже почти десять лет.
Источник: Tomshardware.com
Комментарии